KI sicher und rechtskonform einsetzen: In 7 Schritten von der Idee zur skalierbaren Lösung
KI sicher und rechtskonform einsetzen: In 7 Schritten von der Idee zur skalierbaren Lösung
Von ChatGPT bis zum KI-Agenten: Wie Unternehmen die Möglichkeiten künstlicher Intelligenz nutzen, rechtliche Risiken beherrschen und erfolgreiche Anwendungen in ihre Geschäftsprozesse integrieren.
Generative KI eröffnet Unternehmen enorme Möglichkeiten. Doch wie lässt sich KI im Unternehmen sicher und rechtskonform einsetzen?
Entscheidend sind die folgenden sieben Schritte: 1. geeignete Anwendungsfälle identifizieren, 2. das richtige Betriebsmodell wählen, 3. rechtliche Anforderungen prüfen, 4. Anbieter und Verträge bewerten, 5. technische Schutzmaßnahmen umsetzen, 6. Mitarbeiter befähigen und 7. erfolgreiche Anwendungen systematisch skalieren.
Dabei gilt: Nicht jede KI-Anwendung braucht ein umfangreiches Compliance-Projekt. Entscheidend ist, die rechtlichen und technischen Anforderungen an den konkreten Risiken auszurichten.
KI verbieten oder einfach machen lassen? Beides ist keine Strategie.
Generative KI ist in vielen Unternehmen längst angekommen. Mitarbeiter nutzen ChatGPT, Claude oder Gemini, um Texte zu formulieren, Dokumente zu analysieren oder Informationen aufzubereiten. Häufig geschieht das schneller, als Unternehmen entsprechende Regeln und Prozesse entwickeln können.
Die Reaktionen darauf könnten unterschiedlicher kaum sein.
Manche Unternehmen lassen ihre Mitarbeiter weitgehend unkontrolliert experimentieren. Andere untersagen die Nutzung, bis sämtliche rechtlichen und organisatorischen Fragen geklärt sind.
Beide Ansätze haben ihre Schwächen.
Wer KI ohne klare Regeln einsetzt, riskiert Datenschutzverletzungen, den Verlust vertraulicher Informationen und fehlerhafte Arbeitsergebnisse. Wer die Nutzung dagegen pauschal verhindert, verzichtet auf erhebliche Potenziale – und fördert möglicherweise gerade die unkontrollierte Schatten-KI.
Die entscheidende Frage lautet deshalb nicht, ob Unternehmen KI einsetzen dürfen. Sondern wie sie KI so einsetzen, dass daraus echter Mehrwert entsteht.
Dafür braucht es einen strukturierten Ansatz. Aber nicht zwangsläufig ein großes Compliance-Projekt.
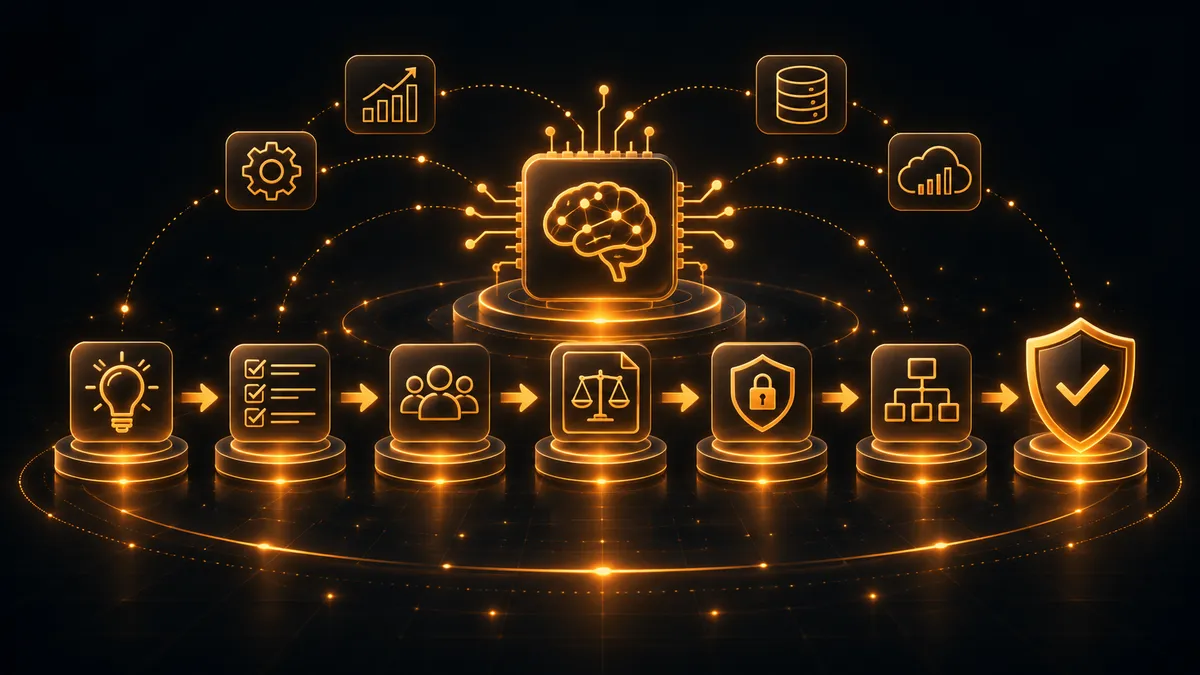
Die folgende Roadmap zeigt sieben Schritte, mit denen Unternehmen vom ersten Anwendungsfall zu einer sicheren, rechtskonformen und skalierbaren KI-Nutzung gelangen.
Die KI-Roadmap im Überblick
Potenziale erkennen: Wo schafft KI einen konkreten Mehrwert? Ergebnis: priorisierte Anwendungsfälle.
Betriebsmodell wählen: Welche technische Lösung passt zum Vorhaben? Ergebnis: geeignete KI-Architektur.
Rechtliche Grenzen klären: Welche rechtlichen Anforderungen gelten? Ergebnis: risikobasierte Bewertung.
Anbieter und Verträge prüfen: Wer verarbeitet welche Daten auf welcher Grundlage? Ergebnis: tragfähige Vertragsstruktur.
Risiken technisch beherrschen: Wie lassen sich Daten und Prozesse schützen? Ergebnis: passende Schutzmaßnahmen.
Mitarbeiter befähigen: Wie wird KI sicher und sinnvoll genutzt? Ergebnis: klare Regeln und Kompetenzen.
Pilotieren und skalieren: Was funktioniert und lässt sich ausbauen? Ergebnis: produktive KI-Prozesse.
Die Schritte sind keine starre Abfolge. Gerade bei komplexeren Anwendungen und Projekten macht es Sinn, technische, rechtliche und organisatorische Themen parallel zu bearbeiten.
1. Mit dem Geschäftsprozess beginnen – nicht mit dem KI-Tool
„Wir wollen ChatGPT im Unternehmen einsetzen.“
Das ist ein verständlicher Wunsch. Aber noch keine KI-Strategie.
Am Anfang sollte nicht die Entscheidung für ein bestimmtes Tool stehen, sondern die Frage, welche Geschäftsprozesse verbessert werden sollen. Die richtigen Fragen sind also: Wo entstehen heute hohe Aufwände? Welche Tätigkeiten wiederholen sich regelmäßig? Wo müssen große Informationsmengen ausgewertet werden? Und an welchen Stellen kann KI die Qualität oder Geschwindigkeit von Entscheidungen verbessern?
Typische Anwendungsfälle sind beispielsweise:
Marketing: Erstellung und Überarbeitung von Texten, Produktbeschreibungen oder Kampagnenideen.
Kundenservice: Analyse eingehender Anfragen und Vorbereitung von Antworten.
Rechtsabteilung: Zusammenfassung und Vergleich von Verträgen oder rechtlichen Dokumenten.
Wissensmanagement: Erschließung interner Dokumentationen und Unternehmensinformationen.
Prozessautomatisierung: Strukturierung eingehender Informationen und Vorbereitung nachgelagerter Arbeitsschritte.
Dabei ist zwischen der bloßen Unterstützung einzelner Mitarbeiter und der Integration von KI in bestehende Geschäftsprozesse zu unterscheiden.
Ein Chatbot, der gelegentlich Texte formuliert, schafft einen anderen Nutzen als ein KI-System, das eingehende Kundenanfragen analysiert, kategorisiert und an die zuständigen Beschäftigten weiterleitet.
Mein Rat: Nicht mit dem technisch Machbaren beginnen, sondern mit dem wirtschaftlich Sinnvollen.
Für den Einstieg reichen häufig wenige Anwendungsfälle, deren Nutzen sich nachvollziehbar bewerten lässt.
2. Das richtige KI-Modell und Betriebsmodell auswählen
Stehen die Anwendungsfälle fest, folgt die technische Entscheidung.
Dabei geht es nicht nur um die Frage, ob ChatGPT, Claude, Gemini oder ein anderes Sprachmodell die besten Ergebnisse liefert.
Mindestens ebenso wichtig ist, wie das Modell bereitgestellt und in die Unternehmensprozesse eingebunden wird.
Chatbots und Enterprise-Angebote
Für die individuelle Unterstützung von Mitarbeitern sind webbasierte Chatbots häufig der einfachste Einstieg.
Geschäftskundenangebote bieten typischerweise zusätzliche Administrationsmöglichkeiten, vertragliche Datenschutzregelungen und weitergehende Kontrollen über die Datenverwendung.
Dabei muss allerdings zwischen Consumer-, Business- und Enterprise-Angeboten unterschieden werden. Nicht jedes Produkt desselben Anbieters unterliegt denselben Bedingungen.
API- und Cloud-Lösungen
Wer KI in eigene Anwendungen integrieren möchte, kann auf Programmierschnittstellen (APIs) oder Cloud-Plattformen zurückgreifen.
Beispiele sind die OpenAI API, Microsoft Azure OpenAI, Google Vertex AI und Amazon Bedrock.
Hier lassen sich Datenflüsse, Zugriffsberechtigungen und Verarbeitungsschritte gezielter gestalten.
RAG-Systeme und KI-Agenten
Noch einen Schritt weiter gehen Systeme, die Sprachmodelle mit eigenen Unternehmensdaten oder zusätzlichen Funktionen verbinden.
Bei Retrieval-Augmented Generation (RAG) werden relevante Informationen aus angebundenen Datenquellen abgerufen und dem Modell für die Bearbeitung einer Anfrage bereitgestellt.
KI-Agenten können darüber hinaus Werkzeuge aufrufen oder Aktionen in anderen Systemen auslösen.
Damit steigen die Möglichkeiten – aber auch die Anforderungen an Berechtigungen, Kontrolle und Fehlerbehandlung.
Die technische Architektur ist deshalb keine reine IT-Frage. Sie entscheidet wesentlich darüber, welche rechtlichen Risiken entstehen und wie gut sie beherrscht werden können.
3. Rechtliche Handlungsspielräume und Grenzen bestimmen
Nicht jede KI-Anwendung benötigt dieselbe rechtliche Prüfung.
Ein Tool zur Überarbeitung allgemeiner Marketingtexte ist anders zu bewerten als ein KI-System, das personenbezogene Kundeninformationen analysiert oder Bewerber bewertet.
Entscheidend ist eine risikobasierte Betrachtung.
Datenschutz: Wann gilt die DSGVO beim KI-Einsatz?
Sobald personenbezogene Daten verarbeitet werden, gelten die Anforderungen der Datenschutz-Grundverordnung (DSGVO).
Dazu gehören insbesondere die Rechtmäßigkeit der Verarbeitung, Zweckbindung, Datenminimierung, Transparenz und angemessene technische und organisatorische Maßnahmen.
Dabei ist wichtig: Die Nutzung eines KI-Systems ist nicht schon deshalb unzulässig, weil personenbezogene Daten verarbeitet werden.
Es kommt darauf an, ob die konkrete Verarbeitung rechtmäßig gestaltet werden kann.
Bei Anwendungen mit voraussichtlich hohem Risiko für die Rechte und Freiheiten natürlicher Personen kann zudem eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO erforderlich sein.
AI Act: Welche Pflichten gelten für Unternehmen?
Zusätzlich ist zu prüfen, welche Anforderungen die europäische KI-Verordnung (AI Act) stellt.
Dabei kommt es unter anderem darauf an, ob das Unternehmen als Anbieter oder Betreiber eines KI-Systems handelt und ob besondere Risikokategorien betroffen sind.
Bestimmte KI-Praktiken sind verboten. Für Hochrisiko-KI-Systeme gelten weitergehende Anforderungen. Daneben können Transparenz- und KI-Kompetenzpflichten relevant werden.
Die einzelnen Vorschriften der KI-Verordnung gelten nicht sämtlich seit demselben Zeitpunkt. Deshalb muss auch der jeweilige Anwendungsbeginn berücksichtigt werden.
Vertraulichkeit, Urheberrecht und Arbeitsrecht
Neben Datenschutz und KI-Verordnung können weitere Rechtsgebiete relevant sein.
Wer vertrauliche Unternehmensinformationen oder Geschäftsgeheimnisse in KI-Systeme eingibt, muss sicherstellen, dass die Vertraulichkeit gewahrt bleibt.
Bei KI-generierten Inhalten stellen sich Fragen nach Urheberrechten, Nutzungsrechten und der Verantwortung für fehlerhafte Ergebnisse.
Und beim Einsatz von KI im Beschäftigungskontext können Informations- und Mitbestimmungsrechte des Betriebsrats zu beachten sein.
Entscheidend ist nicht, jede denkbare Rechtsfrage vorab abschließend zu klären. Entscheidend ist, die für den konkreten Anwendungsfall wesentlichen Risiken zu identifizieren und angemessen zu behandeln.
4. KI-Anbieter, Datenschutzverträge und Datenflüsse prüfen
Ein besonders wichtiger Baustein ist die Auswahl und vertragliche Einbindung der KI-Anbieter.
Viele große Anbieter stellen inzwischen umfangreiche Datenschutzdokumentationen für ihre Geschäftskundenangebote bereit.
Dazu gehören insbesondere Auftragsverarbeitungsverträge, Standardvertragsklauseln und Informationen über Unterauftragsverarbeiter.
Allerdings unterscheiden sich die Vertragsmodelle erheblich.
Anbieter | Typische Geschäftskundenangebote | Relevante Vertragsdokumente |
|---|---|---|
OpenAI | ChatGPT Business/Enterprise, API | DPA, SCC, Unterauftragsverarbeiterliste |
Anthropic | Claude-Geschäftskundenangebote, API | Commercial Terms, DPA, SCC |
Gemini in Workspace, Vertex AI | Workspace- bzw. Cloud-Datenschutzbedingungen, SCC | |
Microsoft | Microsoft 365 Copilot, Azure OpenAI | Microsoft DPA, Product Terms |
AWS | Amazon Bedrock | AWS DPA, Service Terms |
Mistral AI | Kommerzielle Plattform- und API-Angebote | Commercial Terms, DPA, SCC |
Die Übersicht beschreibt typische Vertragsstrukturen kommerzieller Angebote. Maßgeblich sind stets die für das konkret genutzte Produkt geltenden Vertragsfassungen und deren wirksame Einbeziehung.
Wann braucht ein Unternehmen einen AVV für ChatGPT und andere KI-Dienste?
Verarbeitet ein KI-Anbieter personenbezogene Daten im Auftrag des Unternehmens, ist grundsätzlich ein Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO erforderlich.
Ein Anbieter kann allerdings für unterschiedliche Verarbeitungsvorgänge unterschiedliche Rollen übernehmen.
So kann er bei der Verarbeitung von Kundeneingaben als Auftragsverarbeiter handeln, bestimmte Account- oder Abrechnungsdaten aber als eigenständig Verantwortlicher verarbeiten.
Eine gemeinsame Verantwortlichkeit nach Art. 26 DSGVO kommt nur in Betracht, wenn die Beteiligten tatsächlich gemeinsam über Zwecke und wesentliche Mittel einer Verarbeitung entscheiden.
Internationale Datenübermittlungen und Standardvertragsklauseln
Bei Übermittlungen personenbezogener Daten in Drittländer müssen zusätzlich die Anforderungen der Art. 44 ff. DSGVO geprüft werden.
Standardvertragsklauseln (SCC) können hierfür ein geeigneter Mechanismus sein. Sie ersetzen allerdings keinen erforderlichen Auftragsverarbeitungsvertrag.
Je nach Empfängerland und konkreter Übermittlung können außerdem Angemessenheitsbeschlüsse oder zusätzliche Schutzmaßnahmen relevant sein.
Dürfen KI-Anbieter Unternehmensdaten für das Training verwenden?
Diese Frage verdient besondere Aufmerksamkeit.
Viele kommerzielle Angebote sehen vor, Kundendaten nicht standardmäßig zum Training allgemeiner KI-Modelle zu verwenden.
Das bedeutet aber nicht automatisch, dass keine Speicherung oder sonstige Verarbeitung erfolgt.
Deshalb müssen insbesondere Trainingsnutzung, Aufbewahrungsfristen, Sicherheitsverarbeitung, Supportzugriffe und die Einbindung weiterer Dienstleister betrachtet werden.
Ein AVV ist kein Freifahrtschein. Und ein vertraglicher Trainingsausschluss ist noch kein vollständiges Datenschutzkonzept.
Weiterführende Herstellerdokumentation:
5. Risiken technisch beherrschen – statt Datenverarbeitung vorschnell auszuschließen
Eine häufige Reaktion auf Datenschutzrisiken besteht darin, die Verarbeitung personenbezogener Daten in KI-Systemen grundsätzlich zu untersagen.
Das kann für bestimmte Anwendungen sinnvoll oder notwendig sein.
Als allgemeine Strategie greift es jedoch zu kurz.
Denn gerade die Verarbeitung vorhandener Unternehmensinformationen eröffnet häufig besonders interessante Einsatzmöglichkeiten.
Die bessere Frage lautet deshalb: Wie lässt sich die Verarbeitung technisch und organisatorisch so gestalten, dass Risiken reduziert und neue Handlungsspielräume eröffnet werden?
Datenminimierung
Nicht jede Information muss vollständig an ein Sprachmodell übermittelt werden. Häufig reichen einzelne Dokumentenausschnitte, abstrahierte Sachverhalte oder ausgewählte Datenfelder.
Pseudonymisierung
Identifizierende Informationen können vor der Übermittlung durch Platzhalter ersetzt werden. So lässt sich beispielsweise ein Vertragsdokument analysieren, ohne dass Namen oder andere unmittelbar identifizierende Angaben an den KI-Anbieter übermittelt werden müssen.
Pseudonymisierte Daten bleiben allerdings grundsätzlich personenbezogen, wenn eine Zuordnung zu natürlichen Personen weiterhin möglich ist. Auch indirekte Identifizierungsmöglichkeiten müssen berücksichtigt werden.
Anonymisierung
Ist eine wirksame Anonymisierung möglich, kann der Personenbezug entfallen. Für die anschließende Verarbeitung tatsächlich anonymer Daten findet die DSGVO keine Anwendung.
Ob Daten tatsächlich anonym sind, muss anhand der konkreten Umstände beurteilt werden.
Zugriffskontrollen und Systemarchitektur
Auch Berechtigungskonzepte, Verschlüsselung, Löschregeln und eine geeignete Systemarchitektur können Risiken erheblich reduzieren.
Besonders bei RAG-Systemen muss sichergestellt werden, dass die KI nicht Informationen zugänglich macht, auf die der jeweilige Nutzer außerhalb des Systems keinen Zugriff hätte.
Bei KI-Agenten kommt hinzu, dass nicht nur die verwendeten Informationen, sondern auch die ausführbaren Aktionen kontrolliert werden müssen.
Pseudonymisierung, Datenminimierung und technische Schutzmaßnahmen sind deshalb nicht nur Compliance-Instrumente. Sie können die Voraussetzung dafür schaffen, KI überhaupt sinnvoll mit Unternehmensdaten einzusetzen.
6. Mitarbeiter befähigen – statt nur Regeln zu verteilen
Selbst das beste technische und rechtliche Konzept funktioniert nicht, wenn Mitarbeiter nicht wissen, wie sie KI einsetzen dürfen und sollen.
Unternehmen brauchen deshalb klare Spielregeln.
Eine KI-Richtlinie sollte verständlich festlegen, welche Systeme freigegeben sind, welche Daten verarbeitet werden dürfen, welche Anwendungen eine zusätzliche Prüfung benötigen und wie mit KI-generierten Ergebnissen umzugehen ist.
Dabei muss nicht jede Nutzung denselben Freigabeprozess durchlaufen.
Für die Praxis kann ein einfaches Ampelmodell hilfreich sein:
Grün – freigegebene Nutzung: Beispielsweise die Überarbeitung allgemeiner Texte in einem freigegebenen KI-Dienst ohne zusätzliche besondere Risiken.
Gelb – Nutzung nach zusätzlicher Prüfung: Beispielsweise die Analyse personenbezogener Vertrags- oder Kundendaten, wenn hierfür noch besondere Schutzmaßnahmen oder Freigaben erforderlich sind.
Rot – unzulässige Nutzung: Beispielsweise gesetzlich verbotene KI-Praktiken oder Anwendungen, für die eine erforderliche Rechtsgrundlage fehlt und die auch nicht rechtmäßig gestaltet werden können.
Die Zuordnung muss jeweils anhand des konkreten Einsatzszenarios erfolgen.
Braucht jedes Unternehmen eine KI-Richtlinie und KI-Schulungen?
Eine allgemeine gesetzliche Pflicht, ein Dokument mit der Bezeichnung „KI-Richtlinie“ einzuführen, besteht nicht. Klare Regeln sind jedoch regelmäßig sinnvoll, um Verantwortlichkeiten, zulässige Anwendungen und notwendige Schutzmaßnahmen festzulegen.
Art. 4 KI-Verordnung verlangt außerdem Maßnahmen zur Förderung eines angemessenen Maßes an KI-Kompetenz bei den betroffenen Personen.
Daraus folgt aber keine allgemeine Verpflichtung, sämtliche Mitarbeiter jährlich durch dieselbe standardisierte Schulung zu schicken.
Sinnvoller ist eine aufgabenbezogene Befähigung.
Mitarbeiter sollten insbesondere verstehen, welche Möglichkeiten und Grenzen die eingesetzten Systeme haben, welche Informationen sie verarbeiten dürfen und wann eine menschliche Prüfung erforderlich ist.
Wer mit KI lediglich Texte formuliert, benötigt andere Kompetenzen als jemand, der KI-Agenten mit Zugriff auf Unternehmenssysteme konfiguriert.
Eine gute KI-Governance erkennt man nicht an der Länge ihrer Richtlinien, sondern daran, ob sie im Arbeitsalltag funktioniert.
7. Pilotieren, messen und skalieren
Die eigentliche Bewährungsprobe beginnt mit der praktischen Nutzung.
Statt sofort möglichst viele Anwendungen auszurollen, sollten Unternehmen mit klar abgegrenzten Pilotprojekten starten.
Dabei müssen nicht nur rechtliche Risiken, sondern auch Qualität und Wirtschaftlichkeit betrachtet werden.
Ein Pilotprojekt sollte deshalb konkrete Erfolgskriterien haben.
Wie viel Zeit wird eingespart? Verbessert sich die Qualität? Welche Fehler treten auf? Wie hoch ist der Aufwand für die menschliche Kontrolle? Welche Kosten entstehen?
Besonders wichtig ist, die Ergebnisse nicht ausschließlich anhand einzelner beeindruckender KI-Demonstrationen zu bewerten.
Ein System, das in einer Präsentation überzeugend funktioniert, muss nicht zwangsläufig im produktiven Betrieb zuverlässig sein.
Nach der Pilotphase folgt die Entscheidung, ob und wie die Anwendung weiterentwickelt wird.
Erfolgreiche Anwendungsfälle können auf weitere Teams ausgeweitet, mit zusätzlichen Datenquellen verbunden oder stärker automatisiert werden.
Dabei verändern sich häufig auch die rechtlichen Anforderungen.
Ein Chatbot, der einem Mitarbeiter eine Antwort vorschlägt, ist anders zu bewerten als ein KI-Agent, der eigenständig Aktionen in Unternehmenssystemen ausführt.
Skalierung bedeutet deshalb nicht nur, mehr KI einzusetzen. Sie bedeutet, erfolgreiche Anwendungen in belastbare Prozesse zu überführen.
Drei Praxisbeispiele: Warum es keine einheitliche KI-Compliance gibt
Die Unterschiede lassen sich an drei typischen Anwendungsfällen verdeutlichen.
Beispiel 1: Marketingtexte mit ChatGPT
Ein Marketingteam nutzt einen freigegebenen Business-Chatbot, um allgemeine Werbetexte zu formulieren.
Die rechtlichen Risiken sind bei einem entsprechend begrenzten Einsatz häufig überschaubar.
Im Mittelpunkt stehen geeignete Nutzungsbedingungen, der Umgang mit vertraulichen Informationen sowie die inhaltliche und gegebenenfalls urheber- oder wettbewerbsrechtliche Prüfung der Ergebnisse.
Ein umfangreiches Freigabeverfahren für jeden einzelnen Prompt wäre hier regelmäßig wenig sinnvoll.
Beispiel 2: Vertragsanalyse mit personenbezogenen Daten
Eine Rechtsabteilung möchte größere Vertragsbestände mithilfe eines LLM analysieren.
Die Dokumente enthalten Namen, Kontaktdaten und vertrauliche Unternehmensinformationen.
Hier sind die datenschutzrechtlichen Rollen, der Auftragsverarbeitungsvertrag, mögliche Drittlandtransfers und die Vertraulichkeit besonders relevant.
Durch Pseudonymisierung und geeignete technische Schutzmaßnahmen lassen sich die Risiken möglicherweise deutlich reduzieren.
Beispiel 3: KI-gestützte Bewerberauswahl
Ein Unternehmen möchte Bewerbungsunterlagen automatisiert bewerten und Kandidaten priorisieren.
Hier geht es nicht mehr nur um allgemeine Textverarbeitung.
Neben Datenschutz und arbeitsrechtlichen Anforderungen können insbesondere die Vorschriften der KI-Verordnung für Hochrisiko-KI-Systeme relevant werden, soweit deren Voraussetzungen und Anwendungszeitpunkte erfüllt sind.
Die Anforderungen an Risikomanagement, Kontrolle, Transparenz und Dokumentation können deshalb erheblich höher sein.
Diese Beispiele zeigen: Eine pauschale Freigabe aller KI-Anwendungen ist ebenso wenig sinnvoll wie ein einheitlicher, maximal aufwendiger Prüfprozess.
Wer ist im Unternehmen für den KI-Einsatz verantwortlich?
Ein häufiger Grund dafür, dass KI-Projekte nicht vorankommen, ist eine unklare Aufgabenverteilung.
Die Geschäftsführung erwartet Innovation. Die IT bewertet technische Lösungen. Datenschutz und Rechtsabteilung prüfen Risiken. Die Fachbereiche wollen möglichst schnell loslegen.
Ohne klare Zuständigkeiten kann daraus ein endloser Abstimmungsprozess entstehen.
Deshalb sollte frühzeitig festgelegt werden, wer über Anwendungsfälle und Budgets entscheidet, wer die technische Architektur verantwortet, wer rechtliche Risiken bewertet und wer die produktive Nutzung überwacht.
Dabei müssen nicht für jede KI-Anwendung neue Gremien oder umfangreiche Prozesse geschaffen werden.
Häufig lassen sich bestehende Strukturen aus IT-Governance, Datenschutz, Informationssicherheit und Beschaffung nutzen.
Gute KI-Governance schafft klare Entscheidungen. Schlechte KI-Governance schafft zusätzliche Zuständigkeiten, ohne dass jemand entscheidet.
Häufige Fragen zum rechtssicheren KI-Einsatz
Dürfen Mitarbeiter ChatGPT im Unternehmen nutzen?
Ja, grundsätzlich. Entscheidend sind das eingesetzte Produkt, die verarbeiteten Informationen und die internen Freigaben. Bei personenbezogenen oder vertraulichen Daten müssen insbesondere Datenschutz, Vertragsbedingungen und Sicherheitsmaßnahmen geprüft werden. Unternehmen sollten deshalb festlegen, welche KI-Dienste für welche Zwecke genutzt werden dürfen.
Dürfen personenbezogene Daten in KI-Systeme eingegeben werden?
Ja, wenn die Anforderungen der DSGVO erfüllt sind. Dazu gehören insbesondere eine geeignete Rechtsgrundlage, Zweckbindung, Datenminimierung und angemessene Sicherheitsmaßnahmen. Je nach Anwendung können Pseudonymisierung oder Anonymisierung helfen, die Risiken zu reduzieren. Ein pauschales Verbot personenbezogener Daten ist nicht generell erforderlich.
Wann ist eine Datenschutz-Folgenabschätzung für KI erforderlich?
Eine Datenschutz-Folgenabschätzung nach Art. 35 DSGVO ist erforderlich, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge hat. Der Einsatz von KI allein löst diese Pflicht nicht automatisch aus. Maßgeblich sind die konkreten Verarbeitungen, Datenarten, Zwecke und Risiken.
Ist der Einsatz von KI ohne eigene KI-Richtlinie verboten?
Nein. Eine eigenständige KI-Richtlinie ist nicht gesetzlich vorgeschrieben. Sie macht aber in vielen Fällen Sinn. Eine verständliche KI-Richtlinie kann helfen, die Nutzung zu steuern, Verantwortlichkeiten festzulegen und rechtliche Risiken zu reduzieren.
Fazit: KI braucht Gestaltung, nicht nur Compliance
Generative KI wird Unternehmensprozesse verändern. Die entscheidende Frage ist, ob Unternehmen diese Veränderung aktiv gestalten oder ihr lediglich hinterherlaufen.
Dafür müssen rechtliche Anforderungen ernst genommen werden.
Aber Compliance darf nicht zum Selbstzweck werden.
Wer nur Risiken dokumentiert, ohne nach Lösungen zu suchen, schöpft die Möglichkeiten der Technologie nicht aus.
Umgekehrt ist es keine tragfähige Strategie, rechtliche und technische Fragen auszublenden und darauf zu hoffen, dass schon nichts passiert.
Der bessere Weg verbindet drei Perspektiven:
Rechtliche Handlungsspielräume erkennen. Menschen zur Nutzung befähigen. Erfolgreiche Anwendungen technisch und organisatorisch skalieren.
Genau dafür braucht es eine Roadmap: vom konkreten Geschäftsproblem über die geeignete Technologie und die rechtliche Gestaltung bis zur produktiven Nutzung.
Nicht möglichst viel Compliance. Sondern die richtige Compliance für eine KI-Nutzung, die funktioniert.
KI im Unternehmen sinnvoll und rechtssicher einsetzen
Ich unterstütze Unternehmen dabei, die rechtlichen und technischen Voraussetzungen für den Einsatz künstlicher Intelligenz zu gestalten – von der Bewertung konkreter Anwendungsfälle und Vertragsmodelle über Workshops und KI-Governance bis zur Entwicklung praxistauglicher Prozesse.
Mein Ansatz: vom unternehmerischen Ziel aus denken, rechtliche Handlungsspielräume nutzen und Lösungen schaffen, die auch im Alltag funktionieren.
Recht. Einfach. Gelöst.